محققان امنیتی از شناسایی بدافزار جدیدی برای macOS با نام ClickLock Stealer خبر دادهاند که برخلاف بسیاری از بدافزارهای رایج، برای آلوده کردن سیستم به آسیبپذیری یا دسترسی سطح بالا نیاز ندارد. تمام چیزی که این حمله لازم دارد، این است که کاربر فریب بخورد، یک دستور را در Terminal جایگذاری کند و آن را اجرا کند. از همان لحظه، زنجیره آلودگی آغاز میشود.
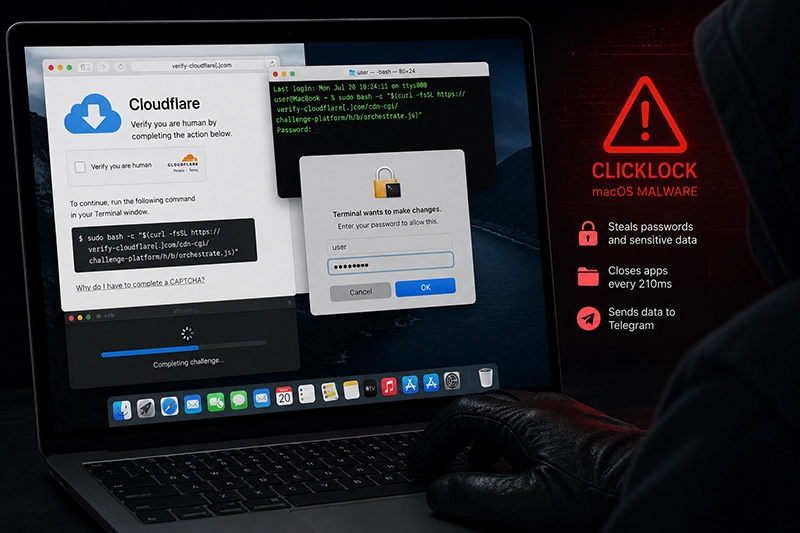
به گفته شرکت امنیتی Group-IB، مهاجمان معمولاً از صفحات جعلی با ظاهر Cloudflare یا صفحات موسوم به ClickFix استفاده میکنند. این صفحات به کاربر القا میکنند که برای ادامه ورود به یک وبسایت یا تأیید مرورگر، باید یک دستور را کپی کرده و در Terminal اجرا کند. در ظاهر، این فرایند شبیه یک بررسی امنیتی عادی است، اما در واقع بدافزار را روی مک اجرا میکند.
پس از اجرای دستور، بدافزار چندین ماژول را در پسزمینه دانلود میکند و همزمان یک نوار پیشرفت جعلی شبیه فرآیند تأیید Cloudflare نمایش میدهد تا همه چیز طبیعی به نظر برسد. کمی بعد، یک پنجره درخواست رمز عبور macOS ظاهر میشود که شباهت زیادی به پنجرههای واقعی سیستم دارد. اگر کاربر رمز عبور خود را وارد کند، مهاجم به اطلاعات ارزشمند سیستم دسترسی پیدا میکند.
اما خطرناکترین بخش ماجرا زمانی است که کاربر رمز عبور را وارد نکند. در این حالت ClickLock شروع به بستن مداوم برنامههای سیستم میکند؛ تقریباً هر 210 میلیثانیه تمام برنامههای قابل مشاهده مانند Finder، Dock، Terminal و مرورگرها بسته میشوند و عملاً استفاده از مک غیرممکن میشود. همزمان، اعلانهای امنیتی macOS نیز برای ساعتها مخفی میشوند تا کاربر هشدارهای احتمالی را نبیند.
اگر مهاجم موفق به دریافت رمز عبور شود، مرحله بعدی سرقت اطلاعات آغاز میشود. ClickLock میتواند دادههای مرورگرهایی مانند Safari، Chrome، Firefox و Brave، کوکیها، اطلاعات ورود ذخیرهشده، دادههای Password Managerها، کیف پولهای رمزارزی، تاریخچه Terminal، تنظیمات FileZilla و اطلاعات دیگری را جمعآوری کند. سپس همه این دادهها در یک فایل فشرده قرار گرفته و از طریق Telegram Bot API برای مهاجم ارسال میشوند.
نکته نگرانکننده این است که این حمله کاملاً بر مهندسی اجتماعی متکی است و از هیچ نقص امنیتی در macOS سوءاستفاده نمیکند. به همین دلیل، حتی کاربران نسخههای کاملاً بهروز macOS نیز اگر دستور ارائهشده توسط یک وبسایت جعلی را اجرا کنند، ممکن است قربانی شوند.
چگونه از خود محافظت کنیم؟
بهترین راه مقابله با ClickLock بسیار ساده است:
- هرگز دستوری را که یک وبسایت از شما میخواهد در Terminal اجرا نکنید.
- اگر صفحهای از شما خواست برای «تأیید Cloudflare» یا «رفع مشکل مرورگر» Terminal را باز کنید، صفحه را فوراً ببندید.
- نرمافزارها را فقط از Mac App Store یا وبسایت رسمی توسعهدهندگان دانلود کنید.
- سیستمعامل و مرورگر خود را همیشه بهروز نگه دارید.
- در صورت اجرای تصادفی چنین دستوری، بلافاصله رمز عبور مک، Apple Account و سایر حسابهای مهم خود را تغییر دهید و نشستهای فعال مرورگر را از بین ببرید.
جمعبندی
ClickLock یکی از هوشمندانهترین حملات اخیر علیه کاربران مک است، زیرا به جای شکستن سدهای امنیتی اپل، از اعتماد کاربر سوءاستفاده میکند. اگرچه macOS همچنان یکی از امنترین سیستمعاملهای دسکتاپ محسوب میشود، اما این اتفاق بار دیگر نشان میدهد که مهمترین لایه امنیتی، آگاهی خود کاربر است. هیچ وبسایت معتبری از شما نمیخواهد برای ورود یا تأیید هویت، دستوری را در Terminal اجرا کنید.